
Bild mit KI (Grok) erstellt
In den vergangenen Wochen haben Cyberangriffe auf vernetzte Kühl- und Tiefkühlanlagen in Supermärkten in ganz Europa für Aufsehen gesorgt. Nach einem großflächigen Vorfall Mitte Oktober in Frankreich (Hunderte Filialen verschiedener Ketten) folgten Anfang November weitere Attacken in Belgien, Schweden, Irland, Luxemburg, Estland, Finnland, den Niederlanden und weiteren Ländern. Auch in Deutschland sind erste Fälle bekannt geworden.
Was passiert ist
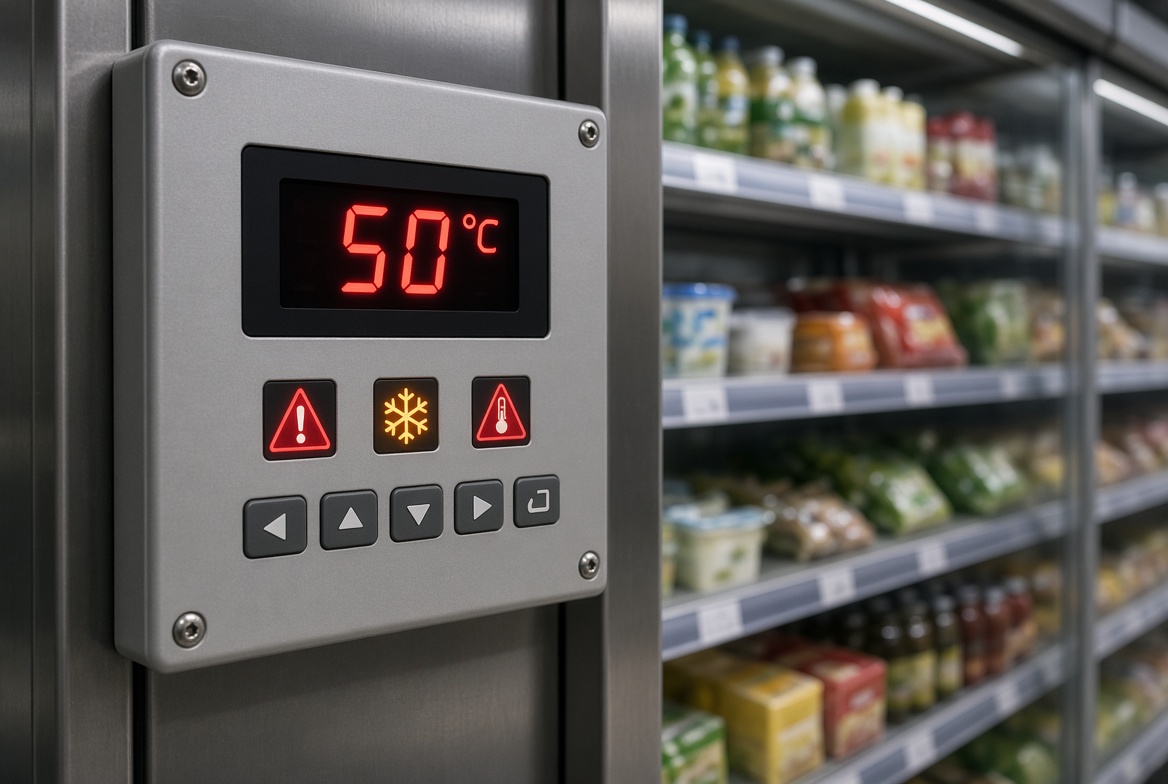
Unbekannte Täter haben sich aus der Ferne Zugriff auf die Steuerungen der Kälteanlagen verschafft und diese so umprogrammiert, dass sie nicht mehr kühlen, sondern heizen – teilweise auf bis zu 50 °C. In der Folge verdarben große Mengen an Frisch- und Tiefkühlware. Betroffen waren unter anderem Systeme älterer Bauart (vor allem Danfoss-Steuerungen der Reihen AK-SM und AK-SC, teils auch Copeland- und Dixell-Geräte). Viele dieser Anlagen waren direkt oder unzureichend geschützt aus dem Internet erreichbar.
In Deutschland meldeten unter anderem ein Edeka-Markt in Reisbach (Niederbayern), ein Rewe-Markt in Raesfeld (Münsterland) sowie CAP-Märkte in Wuppertal und Wetter-Volmarstein Vorfälle. Die Polizei ermittelt (u. a. wegen Verdachts der Datenausspähung und Datenveränderung). Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat bereits nach dem französischen Vorfall gewarnt und die Warnung nach den neuen Fällen bekräftigt.
EU-Agrarkommissar Christophe Hansen sprach von einem „gezielten Versuch, unsere Lebensmittelversorgungskette zu stören und das Vertrauen der Verbraucher zu untergraben“. Bisher hat sich keine Gruppe zu den Angriffen bekannt. Experten sehen hier eine Form von Sabotage bzw. Disruption – kein klassisches Ransomware-Szenario mit Lösegeldforderung.
Warum die Kühlanlagen überhaupt online sind
Moderne Kälteanlagen sind vernetzt, um:
- Energieeffizienz zu optimieren,
- Temperaturen und Alarme zentral zu überwachen,
- Fernwartung durch Servicefirmen zu ermöglichen,
- Kühlketten-Dokumentation zu führen.
Genau diese Fernzugänge (Web-Interfaces, Cloud-Anbindungen oder ungeschützte Ports) werden zur Schwachstelle, wenn sie nicht abgesichert sind. Viele betroffene Geräte sind bereits End-of-Life (EOL) und erhalten keine Sicherheitsupdates mehr. Standardpasswörter oder veraltete Firmware erleichterten den Angreifern den Einstieg.
Risiken für Betreiber und Filialen
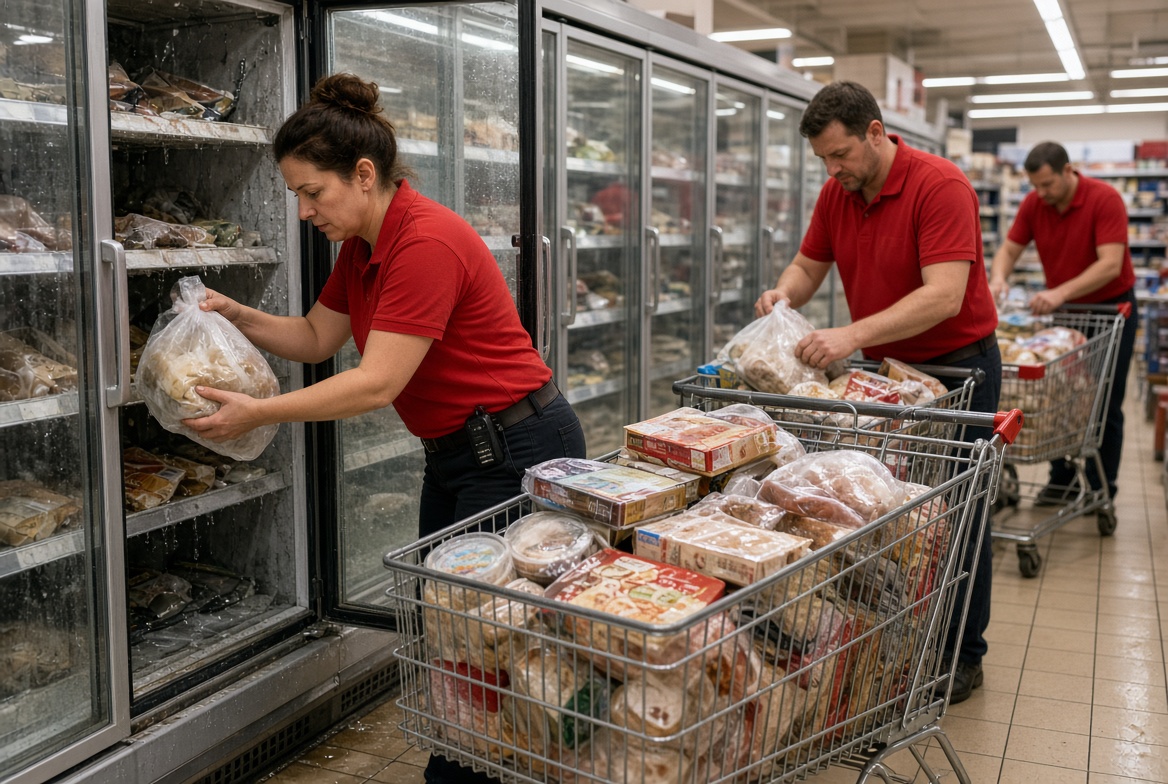
- Direkter Schaden: Verlust verderblicher Ware (in Einzelfällen Zehntausende Euro pro Filiale), Reinigungs- und Entsorgungskosten, mögliche Betriebsunterbrechungen.
- Indirekte Folgen: Vertrauensverlust bei Kunden, Imageschaden, mögliche Haftungsfragen und Versicherungsdiskussionen.
- Breitere Perspektive: Kühltechnik gehört zur Operational Technology (OT). Unzureichend abgesicherte OT-Systeme können als Einfallstor dienen oder parallel zu klassischen IT-Angriffen genutzt werden. Das BSI weist darauf hin, dass vergleichbare Risiken auch bei anderen kleinen vernetzten Anlagen (z. B. Solarwechselrichtern) bestehen.
Die Versorgungssicherheit in Deutschland gilt derzeit nicht als gefährdet, doch die Vorfälle zeigen, wie leicht kritische Alltagsinfrastruktur getroffen werden kann.
Was Supermarktbetreiber und Filialleiter jetzt tun müssen
Das BSI empfiehlt ausdrücklich, aus dem Internet erreichbare Steuerungsanlagen nach dem Stand der Technik abzusichern. Die wichtigsten und am einfachsten umsetzbaren Maßnahmen:
Sofortmaßnahmen (heute/morgen prüfen)
- Prüfen Sie, ob Kühlsteuerungen, Fernwartungs-Interfaces oder zugehörige Systeme aus dem Internet erreichbar sind. Wenn ja: Zugang sofort unterbinden oder stark einschränken.
- Unabhängige Temperaturüberwachung einrichten oder prüfen (zusätzliche Fühler/Alarme, die nicht allein von der manipulierten Steuerung abhängen).
- Aktuelle Temperaturen und Betriebszustände kontrollieren und dokumentieren.
- Servicepartner und Kühltechnik-Dienstleister kontaktieren und klären, welche Anlagen betroffen sein könnten und welche Zugänge bestehen.
Kurz- bis mittelfristige Absicherung
- Fernwartung ausschließlich über gesicherte VPN-Verbindungen mit Mehrfaktor-Authentifizierung (MFA) zulassen. Kein direkter Internetzugriff auf Steuerungen.
- Standard- und Werks-Passwörter ändern; individuelle, starke Zugangsdaten mit klar definierten Rechten vergeben. Nicht benötigte Accounts deaktivieren.
- Firmware und Software auf den aktuellsten Stand bringen. Bei EOL-Geräten (z. B. ältere Danfoss AK-SM 800 / AK-SC 355) Austausch oder klare Ersatzplanung prüfen.
- Netzwerke segmentieren: Kälteanlagen und OT-Systeme von der Büro-IT, Kassen und anderen Systemen trennen.
- Asset-Inventar erstellen: Welche Steuerungen, welche Firmware-Versionen, welche Zugänge, welche Dienstleister?
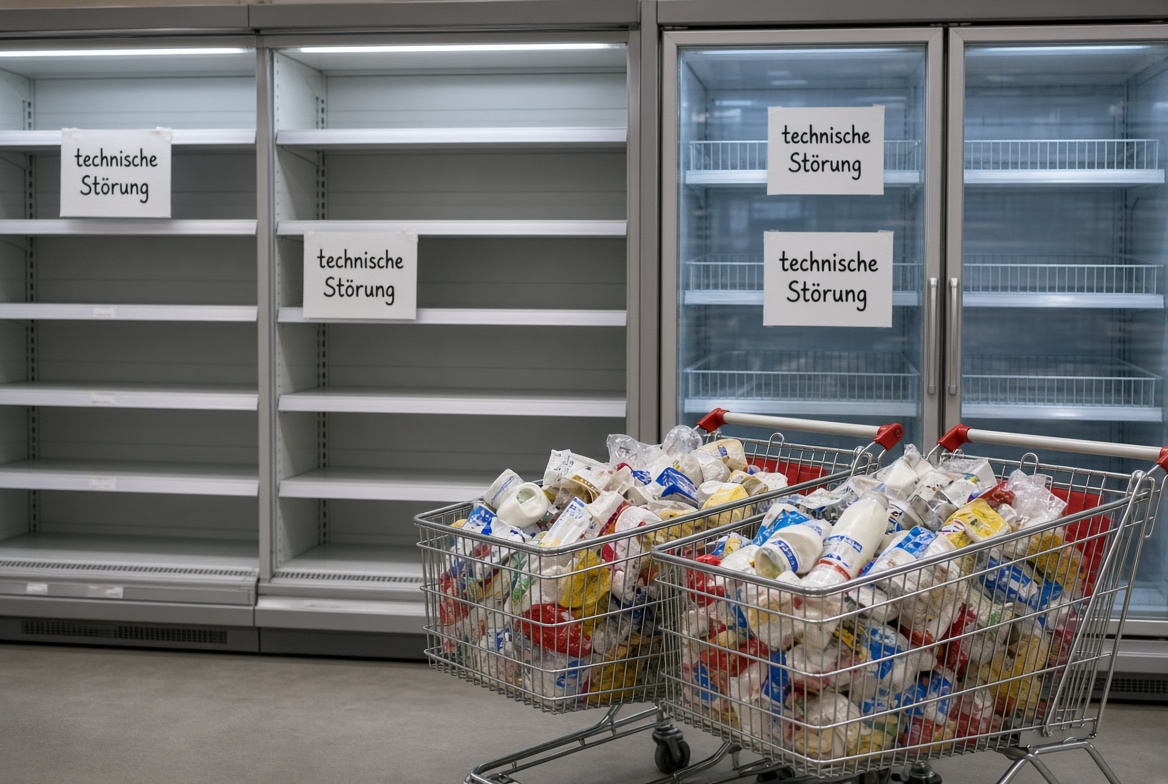
Organisatorische Maßnahmen für Betreiber und Filialleiter
- Notfallplan erstellen oder aktualisieren: Wer alarmiert wen? Wie werden Zugänge gesperrt? Wie wird die Kühlkette dokumentiert und Ware bewertet? Wie erfolgt die Kommunikation mit Kunden und Behörden?
- Verträge mit Servicepartnern prüfen und Sicherheitsanforderungen (sichere Fernzugänge, Update-Pflichten, Meldewege) festschreiben.
- Mitarbeitende sensibilisieren: Auffällige Temperaturen, ungewöhnliche Alarme oder Zugriffe sofort melden. Filialleiter sollten die lokalen Systeme und die wichtigsten Ansprechpartner kennen.
- Unabhängige Überwachung und regelmäßige Checks der Temperaturprotokolle etablieren.
- BSI-Empfehlungen und Hersteller-Hinweise (z. B. von Danfoss) befolgen und dokumentieren.
Das BSI betont: Der wichtigste und einfachste Schutz ist es, die Anlagen vom offenen Internet zu trennen. VPN, MFA, Updates und Netzwerksegmentierung erschweren Angriffe erheblich. Ab Dezember 2027 greift zudem der Cyber Resilience Act (CRA) mit strengeren Anforderungen an Hersteller vernetzter Geräte.
Fazit und Handlungsempfehlung
Die aktuellen Angriffe sind kein Einzelfall und kein reines „Frankreich-Problem“. Sie zeigen, dass vernetzte Kühltechnik in Supermärkten zur kritischen Infrastruktur gehört und entsprechend geschützt werden muss. Betreiber und Filialleiter, die ihre Systeme jetzt absichern, reduzieren das Risiko für teure Warenverluste und Betriebsstörungen deutlich.
Checkliste zum Mitnehmen
- Internet-Erreichbarkeit der Kühlsteuerungen prüfen und absichern.
- Unabhängige Temperaturüberwachung etablieren.
- VPN + MFA für alle Fernzugriffe.
- Firmware aktualisieren oder EOL-Geräte ersetzen.
- Notfallplan und klare Zuständigkeiten festlegen.
- Servicepartner einbeziehen und Sicherheitsanforderungen vertraglich regeln.
Bei konkreten Verdachtsfällen oder Unsicherheiten sollten Betreiber die Polizei, das BSI sowie ihre Fachdienstleister und Versicherer kontaktieren. Die Versorgungssicherheit bleibt gewährleistet – vorausgesetzt, die Branche zieht die richtigen Lehren aus den Vorfällen.